Domain nytu.de kaufen?
Wir ziehen mit dem Projekt
nytu.de um.
Sind Sie am Kauf der Domain
nytu.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nytu.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Kunst im öffentlichen Raum der Stadt Zug, FachbücherDas Buch "Kunst im öffentlichen Raum der Stadt Zug" bietet eine umfassende Erkundung der faszinierenden Kunstwerke, die das Stadtbild von Zug prägen. Es werden sowohl bekannte Werke internationaler Künstler wie James Turrell und Roman Signer als auch die Arbeiten aufstrebender junger Künstlerinnen und Künstler vorgestellt. Die Publikation enthält eine reichhaltige Fotostrecke, die die Kunstwerke in ihrem urbanen Kontext zeigt, sowie einen detaillierten Werkkatalog, der 125 Objekte mit Bild, Text und Literaturhinweisen dokumentiert. Ergänzende Essays aus kunsthistorischer, architektonischer und historischer Perspektive vertiefen das Verständnis für die Wechselwirkungen zwischen Kunst und Architektur. Karten und Pläne im Buch bieten zudem eine hilfreiche Orientierung für Leserinnen und Leser, die mit der Stadt nicht vertraut sind. Dieses Buch richtet sich an Kunstinteressierte, Urbanistinnen, Architekten und alle, die sich mit der Rolle der Kunst im öffentlichen Raum auseinandersetzen möchten.43,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die materielle Kultur der Stadt in Spät, Fachbücher von Sabine von Wittekind HeusingerDer „material turn“ hat inzwischen auch die Forschung zur Vormoderne erreicht. Im vorliegenden Sammelband untersuchen Wissenschaftlerinnen und Wissenschaftler aus den Bereichen der Geschichte und Kunstgeschichte die materielle Kultur der Stadt. Dieser neue methodische Ansatz führt zu ganz neuen Ergebnissen in Bezug auf so traditionelle Quellen wie Chroniken, Rödel, Rechnungs- und Eidbücher. Er lenkt das Augenmerk auf Artefakte im Besitz von Bürgern und Rat, seien sie als Objekte erhalten oder nur schriftlich dokumentiert. So werfen die Beiträge ein neues Licht auf Aspekte der städtischen Kultur: Sie untersuchen die Rolle von Harnischen und Totenschilden, fragen nach der Bedeutung von Stoffqualitäten der Kleidung, erörtern Polster, Wandmalereien und Glasfenstern in Ratssälen als Medien der städtischen Kommunikation.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Kunst im öffentlichen Raum der Stadt Zug, FachbücherDas Buch "Kunst im öffentlichen Raum der Stadt Zug" bietet eine umfassende Erkundung der faszinierenden Kunstwerke, die das Stadtbild von Zug prägen. Es werden sowohl bekannte Werke internationaler Künstler wie James Turrell und Roman Signer als auch die Arbeiten aufstrebender junger Künstlerinnen und Künstler vorgestellt. Die Publikation enthält eine reichhaltige Fotostrecke, die die Kunstwerke in ihrem urbanen Kontext zeigt, sowie einen detaillierten Werkkatalog, der 125 Objekte mit Bild, Text und Literaturhinweisen dokumentiert. Ergänzende Essays aus kunsthistorischer, architektonischer und historischer Perspektive vertiefen das Verständnis für die Wechselwirkungen zwischen Kunst und Architektur. Karten und Pläne im Buch bieten zudem eine hilfreiche Orientierung für Leserinnen und Leser, die mit der Stadt nicht vertraut sind. Dieses Buch richtet sich an Kunstinteressierte, Urbanistinnen, Architekten und alle, die sich mit der Rolle der Kunst im öffentlichen Raum auseinandersetzen möchten.43,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die materielle Kultur der Stadt in Spät, Fachbücher von Sabine von Wittekind HeusingerDer „material turn“ hat inzwischen auch die Forschung zur Vormoderne erreicht. Im vorliegenden Sammelband untersuchen Wissenschaftlerinnen und Wissenschaftler aus den Bereichen der Geschichte und Kunstgeschichte die materielle Kultur der Stadt. Dieser neue methodische Ansatz führt zu ganz neuen Ergebnissen in Bezug auf so traditionelle Quellen wie Chroniken, Rödel, Rechnungs- und Eidbücher. Er lenkt das Augenmerk auf Artefakte im Besitz von Bürgern und Rat, seien sie als Objekte erhalten oder nur schriftlich dokumentiert. So werfen die Beiträge ein neues Licht auf Aspekte der städtischen Kultur: Sie untersuchen die Rolle von Harnischen und Totenschilden, fragen nach der Bedeutung von Stoffqualitäten der Kleidung, erörtern Polster, Wandmalereien und Glasfenstern in Ratssälen als Medien der städtischen Kommunikation.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
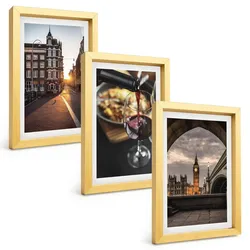
BILDER SET 3er Set - 20x30 cm Goldrahmen - Bilder von Essen in der Stadt LondonGerahmtes Posterbild | Poster im Rahmen | Wanddekoration für das WohnzimmerEin stilvolles gerahmtes Posterbild verleiht Ihrem Zuhause einen modernen Charakter. Das Wandbild überzeugt durch ausdrucksstarke Grafiken und elegante Verarbeitung – ideal für Wohnzimmer, Schlafzimmer, Büro lub Flur. Sie erhalten eine fertige Dekoration, die sofort ins Auge fällt und Ihren Einrichtungsstil wirkungsvoll unterstreicht.Verfügbare Varianten und Größen:Das Poster im Rahmen ist in verschiedenen Formaten und Rahmenfarben erhältlich, um es optimal an den Raum anzupassen: 20x30 cm 40x60 cm 50x50 cm - 40x60 cm 50x50 cm - 20x30 cm - 40x60 cm Der Rahmen ist je nach Variante in Weiß, Schwarz, Silber oder Gold erhältlich.Technische Spezifikation: Produkttyp: Gerahmtes Posterbild, fertig zum Aufhängen Material: Hochwertiges Posterpapier und robuster Rahmen Rahmenfarbe: Weiß, Schwarz, Silber oder Gold (je nach Wahl) Oberfläche: Glatter Druck mit lebendigen Farben Vorteile auf einen Blick: Elegante Optik: Das Poster im Rahmen bildet eine fertige Wanddekoration. Vielseitig: Passt perfekt zu modernen, minimalistischen und skandinavischen Stilen. Hohe Qualität: Der Premium-Druck hebt alle Details der Grafik hervor. Sofort aufhängbar: Das Bild benötigt keine zusätzliche Rahmung. Pflege und Hinweise:Nur trocken mit einem weichen Tuch reinigen. Vor Feuchtigkeit und Reinigungsmitteln schützen. Texturmotive wie Gold, Beton, Holz oder Marmor sind aufgedruckt. Farbtöne können je nach Monitor leicht abweichen.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scheytt, Oliver: Personal in Kunst und KulturPersonal in Kunst und Kultur , Personal ist die wichtigste und zugleich aufwendigste Ressource eines jeden Kulturbetriebs. Oliver Scheytt und Katrin Waldeck geben erstmals einen umfassenden Überblick über das Personalmanagement in Kunst und Kultur. Dazu erläutern sie Tarif- und Arbeitsrecht sowie Funktionen und Berufsbilder im Kontext einschlägiger Rechtsformen. Die Impulse des Cultural Leadership bilden den roten Faden für einen sparten- und funktionsübergreifenden Zugriff auf die wesentlichen Handlungsfelder wie Personalplanung, -gewinnung, -entwicklung, -einsatz und -entlohnung. Der Praxisguide richtet sich sowohl an Lehrende und Studierende des Kulturmanagements als auch an Führungskräfte und Personalverantwortliche, die mit einem wirkungsvollen Personalmanagement ihre Kulturorganisation gestalten wollen.Das Buch bildet den Auftakt der neuen Reihe 'Edition KMM - Theorie und Praxis Kultur- und Medienmanagement'. , Angel Eyes/Standlichtringe > Lichter & Leuchten , Erscheinungsjahr: 202410, Autoren: Scheytt, Oliver~Waldeck, Katrin, Seitenzahl/Blattzahl: 282, Abbildungen: 30 SW-Abbildungen, Themenüberschrift: BUSINESS & ECONOMICS / Management, Keyword: Arbeit; Art; Art Management; Cultural Economy; Cultural Industry; Cultural Leadership; Cultural Management; Culture; Einführung; Entlohnung; Guidebook; Human Resource Management; Introduction; Kultur; Kulturbetrieb; Kulturmanagement; Kulturorganisation; Kulturwirtschaft; Kunst; Kunstmanagement; Personal; Personalmanagement; Praxisguide; Ratgeber; Tarif; Theatermanagement; Theatre Management; Work, Fachschema: Business / Management~Management~Medienwirtschaft, Fachkategorie: Medien, Kommunikation, Unterhaltung und Informationsindustrie, Warengruppe: HC/Wirtschaft/Einzelne Wirtschaftszweige, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 282 Blätter, Länge: 215, Breite: 150, Höhe: 22, Gewicht: 422, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.